
Fortinet запушва критични пробиви във файъруолите – подробности едва на 10 ноември
За първи път актуализация на Fortinet съдържа поправки на уязвимости, открити при тестове с изкуствен интелект. Клиентите трябва да обновят бързо – критици упрекват късното оповестяване.
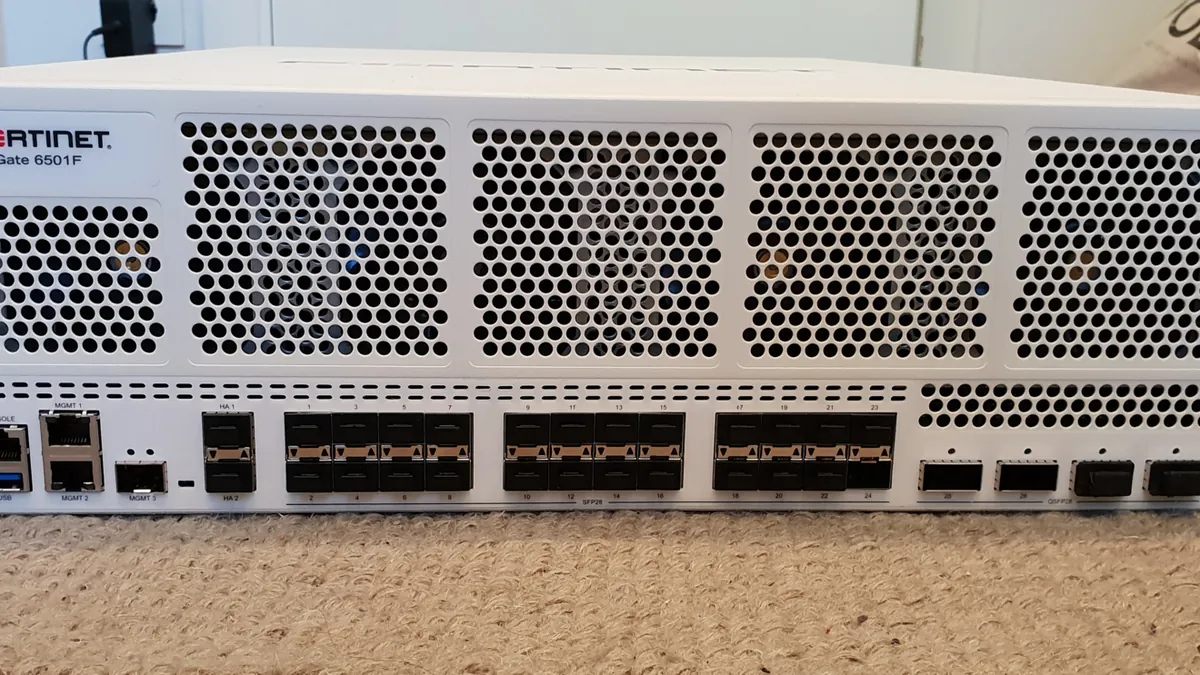
Символна снимка · Снимка: Premeditated / Wikimedia Commons, CC BY-SA 4.0 (изрязана и мащабирана)
Доставчикът на мрежова сигурност Fortinet публикува актуализации за пет продукта, сред които операционната система за файъруоли FortiOS, както и FortiManager, FortiAnalyzer, FortiMail и FortiAuthenticator. Пачовете от 21 и 22 октомври отстраняват критични и сериозни уязвимости. Според SecurityOnline Fortinet призовава клиентите да третират обновяването „като приоритетна промяна, а не като рутинна поддръжка“. За FortiOS това са например версиите 8.0.2, 7.6.8, 7.4.13 и 7.2.14.
Според Cybernews това е първото издание с поправки, открити от тестовата програма на Fortinet с напреднали модели на изкуствен интелект. В нея са участвали, наред с други, проекти на Anthropic и OpenAI. Шефът по сигурността Карл Уиндзор призова клиентите в блог публикация да инсталират актуализациите бързо, като започнат с устройствата, достъпни от интернет.
Идентификаторите CVE (номерата в общия регистър на уязвимостите) и пълните бюлетини за сигурност Fortinet ще публикува едва на 10 ноември – почти три седмици след пачовете. Критика дойде от компанията за киберсигурност watchTowr. „Три седмици без информация за уязвимостите дават на нападателите и изследователите игрище за лов“, каза нейният изследовател Йордан Ганчев, цитиран от Cybernews.